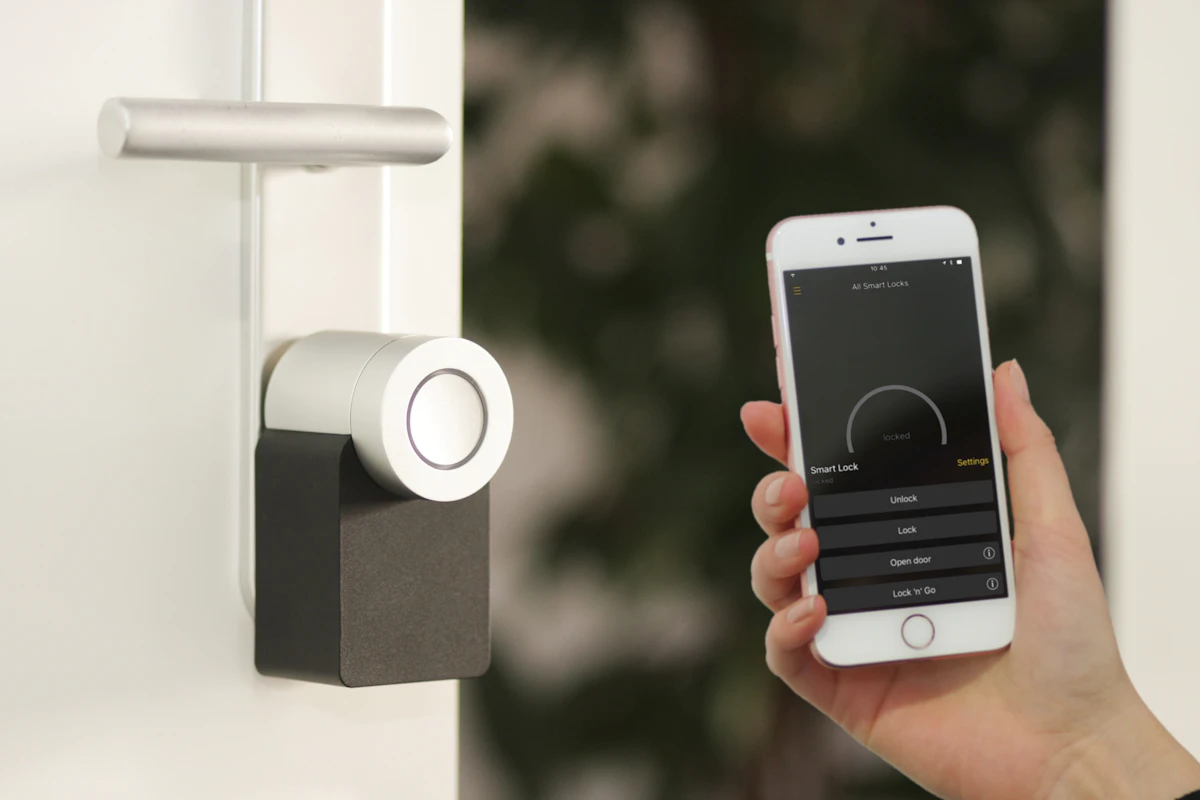
Étapes d'installation
Changer le mot de passe par défaut
Premier réflexe : créez un mot de passe unique fort pour chaque produit. Pas de 'admin', '123456' ou 'password'.
Activer la double authentification (2FA)
Sur Amazon, Google, Ring, Eufy : activez la 2FA. Avec ça, mot de passe volé = pas d'accès.
Mettre à jour les firmwares
1x/mois, vérifiez les mises à jour de tous vos appareils dans leurs apps. Les hackers exploitent les bugs non patchés.
Créer un WiFi 'invités' pour la domotique
Idéalement : un réseau WiFi séparé pour vos appareils domotique. Si un est piraté, l'attaquant n'a pas accès à vos ordinateurs.
Couvrir les caméras intérieures la nuit
Les caméras intérieures ont un mode 'privacy'. Activez-le quand vous êtes à la maison.
Refuser les abonnements inutiles
Beaucoup d'apps poussent à des abonnements 'premium'. Refusez par défaut, les fonctions basiques suffisent.
Éviter les marques inconnues
Caméras à 15€ de marque chinoise inconnue = failles de sécurité fréquentes. Restez sur Tapo, Eufy, Ring, Aqara.
Audit annuel
1x/an, faites le tour de vos comptes : supprimez les appareils anciens, désactivez les API non-utilisées.
Limiter l'utilisation de la voix biométrique
Sur Echo Show, vous pouvez activer 'Voice ID'. Pratique mais réfléchissez aux implications privacy.
Sauvegarder les configs importantes
Notez vos mots de passe et configurations dans un gestionnaire (Bitwarden, 1Password). En cas de panne, vous gagnerez 1 heure.
💡 Notre astuce de pro
Si vous deviez n'appliquer QUE UNE règle : changez les mots de passe par défaut + activez la 2FA. Ces deux actions bloquent une grande partie des attaques courantes.